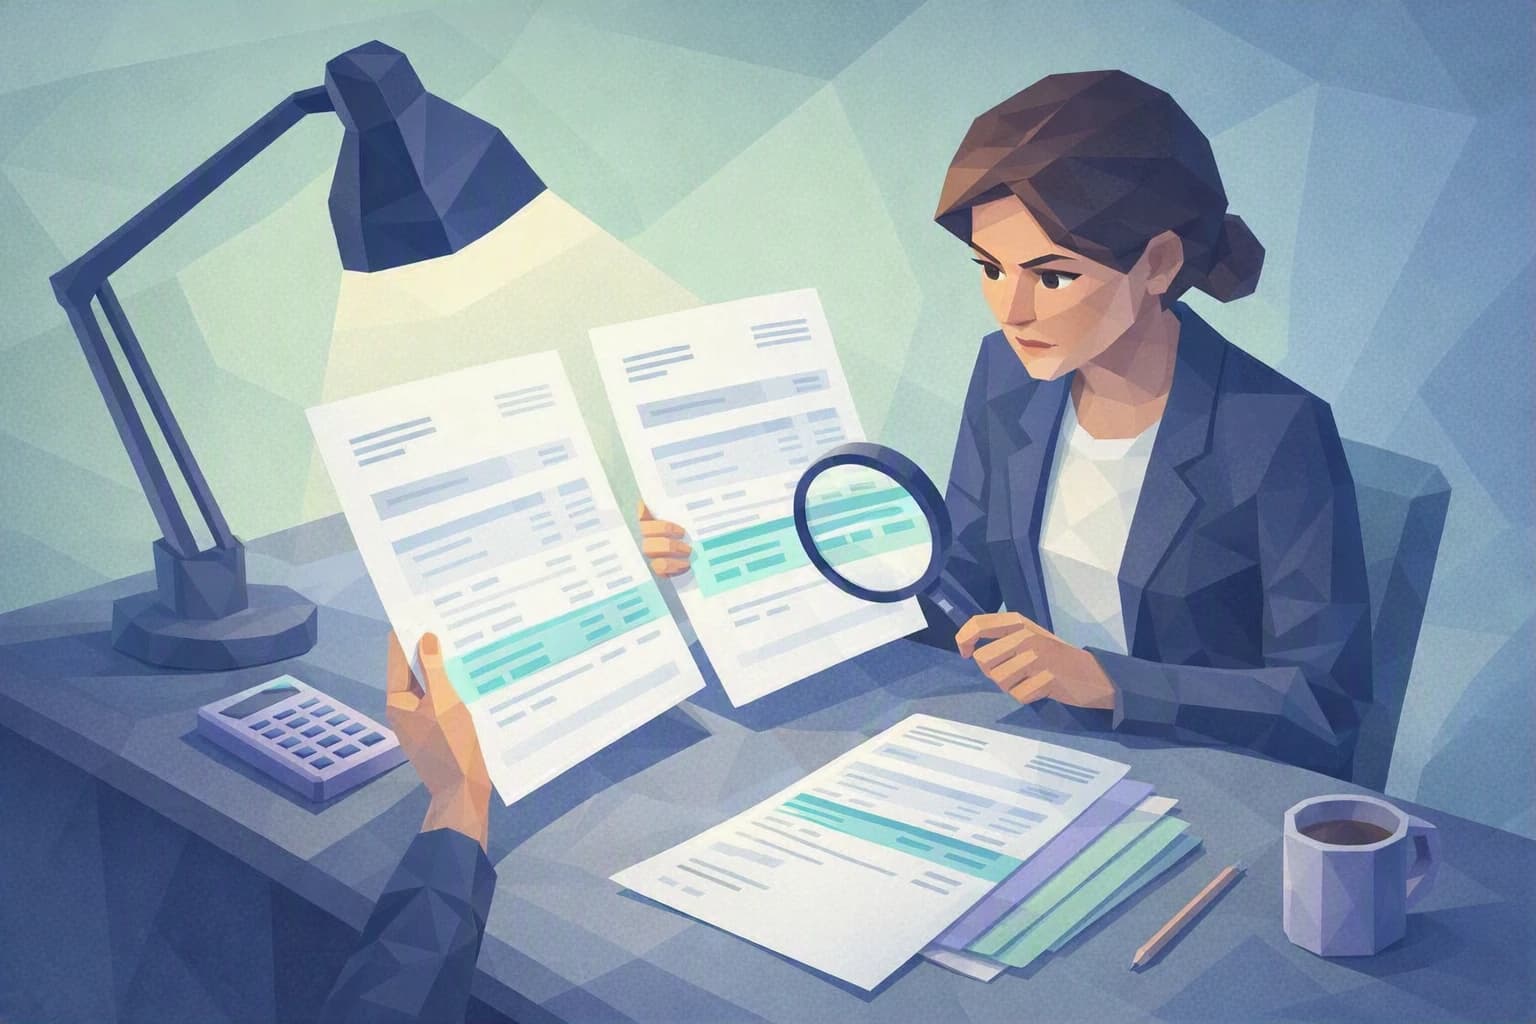
La facture avait tout d'une vraie : le bon logo, le bon montant, la bonne référence de dossier. Une seule ligne avait changé, discrètement — le numéro de compte. Sophie B., associée dans une fiduciaire romande, a failli la régler un vendredi après-midi, entre deux clôtures, avant qu'un détail ne la fasse hésiter. Cette scène, une fausse facture fournisseur presque payée, se rejoue chaque semaine dans des PME persuadées d'être trop petites pour intéresser un escroc.
Reconnaître une fausse facture fournisseur avant que le virement ne parte
Le principe de l'arnaque est d'une simplicité déroutante. Un fraudeur se fait passer pour un fournisseur que vous connaissez déjà — un prestataire informatique, un bailleur, un sous-traitant — et vous adresse une facture presque identique aux vraies. Presque : le numéro de compte (l'IBAN, l'identifiant international de votre compte bancaire) a été remplacé par le sien. Vous payez comme d'habitude ; l'argent part chez l'escroc.
Pour arriver à ses fins, il dispose de deux portes d'entrée. La première s'appelle l'hameçonnage, ou phishing : un e-mail piégé qui imite un expéditeur de confiance pour vous soutirer une information ou vous faire faire un geste. La seconde, plus ciblée, porte le nom de fraude au changement de coordonnées bancaires — une variante de ce que les spécialistes appellent la compromission de la messagerie professionnelle (BEC, pour Business Email Compromise) : le fraudeur a parfois lu de vrais échanges, connaît le nom de votre interlocuteur, le montant en jeu, l'échéance. Son message tombe au bon moment, dans le bon fil de discussion.
Une fiduciaire est une cible de choix, et pas par hasard. Elle règle des factures pour elle-même, mais surtout pour le compte de dizaines de clients. Les circuits de décision y sont courts et informels — on se connaît, on se fait confiance, on traite vite. Il n'y a souvent pas d'informaticien à demeure : « l'informatique, c'est le prestataire qui gère ». Et la matière première, ce sont des paiements et des données bancaires. Autant d'ingrédients qui font d'une fausse facture fournisseur un risque très concret, bien avant qu'un rançongiciel ou une cyberattaque spectaculaire n'entre en scène.
Ce qui rend la fausse facture aussi crédible, c'est le travail préparatoire du fraudeur. Une partie de l'information est publique : le nom de vos fournisseurs habituels, la forme de leurs documents, parfois leurs échéances se devinent en quelques recherches. Le reste, l'escroc le glane parfois dans une boîte e-mail réellement compromise — la sienne, celle du fournisseur, ou celle d'un tiers dans la chaîne — en observant les vrais échanges avant de s'y insérer au bon moment. Il ne « pirate » pas votre logiciel comptable : il imite un dialogue que vous attendiez déjà. C'est cette normalité apparente qui désarme la vigilance.
Autre variante fréquente, plus grossière mais qui fonctionne encore : la fausse facture d'un fournisseur avec lequel vous n'avez jamais travaillé — un nom de domaine, un renouvellement d'annuaire professionnel, un abonnement quelconque — envoyée en masse dans l'espoir qu'une comptabilité chargée la paie sans se poser de question. Le même réflexe de vérification neutralise les deux cas.
Quelques signaux, pris ensemble, doivent faire lever le crayon :
- un changement de coordonnées bancaires annoncé par simple e-mail, souvent « en urgence » ou « à titre exceptionnel » ;
- une adresse d'expéditeur presque juste, à une lettre près, ou un ton légèrement différent de d'habitude ;
- une facture qui arrive plus tôt que prévu, avec une pression discrète sur le délai ;
- un IBAN dont les premières lettres ne correspondent plus au pays habituel du fournisseur.
Aucun de ces signes n'est une preuve à lui seul. C'est leur accumulation, et surtout le fait qu'on vous demande d'agir vite sur de l'argent, qui doit déclencher la vérification. Le bon réflexe n'est pas de devenir méfiant de tout, mais d'avoir un point de contrôle clair au moment qui compte.
En clair. Un fraudeur n'a pas besoin de « pirater » votre informatique pour vous voler : il lui suffit de vous convaincre de changer un numéro de compte. La technologie n'est qu'un décor ; la vraie cible, c'est la routine de vos paiements.
Ce qu'il faut retenir
Trois idées suffisent à changer votre exposition.
D'abord, l'attaque ne vise pas votre technique, elle vise votre confiance. Aucun antivirus ne bloque un e-mail parfaitement crédible qui vous demande simplement de mettre à jour un numéro de compte. La parade est humaine et organisationnelle avant d'être informatique.
Ensuite, le maillon décisif, c'est le moment du paiement. Peu importe par où la fausse facture est entrée : tout se joue à l'instant où quelqu'un valide le virement. C'est là qu'un réflexe simple arrête l'essentiel des tentatives.
Enfin, c'est un sujet de responsabilité, pas seulement d'argent. Quand une fiduciaire manie les données bancaires de ses clients, la nouvelle loi suisse sur la protection des données (nLPD) attend d'elle des mesures de sécurité « appropriées ». L'Office fédéral de la cybersécurité (OFCS, aussi appelé NCSC) publie régulièrement des alertes sur ces fraudes à la facture : s'y référer, c'est déjà se donner un temps d'avance.
Les gestes à installer cette semaine
Rien de tout cela ne demande de budget, de logiciel ni d'informaticien. Ce sont des habitudes d'équipe, à mettre en place dès cette semaine.
1. Vérifier tout changement de coordonnées bancaires par un canal connu
Posez une règle sans exception : aucun IBAN n'est modifié sur la seule foi d'un e-mail. Dès qu'un fournisseur annonce un nouveau compte, on décroche le téléphone et on rappelle le numéro déjà enregistré dans vos dossiers — jamais celui indiqué dans le message suspect. Trente secondes d'appel valent mieux qu'un virement irrécupérable.
2. Instaurer le double regard sur les paiements
Au-delà d'un montant que vous fixez vous-même, deux personnes valident chaque virement : celle qui prépare, celle qui contrôle. Ce « quatre yeux » ne coûte rien et casse net l'effet d'urgence, car le fraudeur mise précisément sur une décision prise seul et dans la précipitation.
3. Ralentir face à l'urgence et exercer l'œil de l'équipe
L'urgence est l'outil favori de l'escroc. Autorisez explicitement vos collaborateurs à prendre le temps de vérifier, sans craindre de « faire perdre du temps ». Faites circuler un exemple de fausse facture en réunion, montrez l'adresse presque juste et la ligne d'IBAN modifiée : une équipe qui a déjà vu le piège le reconnaît bien plus vite.
Où en êtes-vous vraiment ?
Ces trois gestes relèvent de la procédure de paiement et de la sensibilisation de vos équipes — deux domaines que passe en revue l'auto-évaluation Cyber Passport. Elle ne certifie rien et ne vous déclare pas « protégé » : elle vous montre, question après question, où votre organisation tient debout et où elle repose encore sur la confiance et l'habitude. Face à une fausse facture fournisseur, c'est souvent là que se cache l'angle mort.
Et si le virement est déjà parti ? Le temps compte : on contacte immédiatement sa banque pour tenter un rappel de fonds, on conserve la facture et les e-mails comme preuves, et on signale la tentative à l'Office fédéral de la cybersécurité (OFCS / NCSC), qui centralise ces cas. Plus l'alerte est rapide, plus il reste une chance de bloquer les fonds avant qu'ils ne se dispersent.
Pour aller plus loin qu'une prise de conscience, notre blueprint anti-phishing déroule la procédure complète : filtrage des e-mails, marche à suivre de vérification des paiements, plan de sensibilisation et simulation. De quoi transformer trois bons réflexes en une défense qui tient dans la durée.